Qué hace “cualificado” a un sello de tiempo según eIDAS
Daan van Tongeren
PDFengine Team
Un sello de tiempo electrónico es cualificado cuando el servicio que lo emitió figura con esa condición en una lista de confianza de la UE y cumple los requisitos del artículo 42 del Reglamento (UE) 910/2014. Nada dentro del propio archivo del sello de tiempo resuelve la cuestión. Esa es la parte que la mayoría de las páginas de proveedores pasa por alto con discreción.
Puntos clave
La condición de cualificado viene de un registro público, no del archivo. El identificador de política que lleva un token es una declaración del propio emisor.
Puedes comprobarlo tú mismo en pocos minutos con el navegador de la lista de confianza de la UE, o leer los mismos datos en formato legible por máquina en la lista de listas de confianza de la Comisión.
Comprueba a nivel de servicio, no de proveedor. Un proveedor gestiona muchos servicios y sus estados no tienen por qué coincidir.
El artículo 41, apartado 2, es la recompensa: se presume que un sello de tiempo cualificado indica la fecha y la hora correctas y que los datos vinculados están íntegros. Tu contraparte tiene que demostrar lo contrario.
Tu documento se queda donde está. Con RFC 3161, a la autoridad de sellado de tiempo solo viaja un hash.
La palabra “cualificado” viene del derecho de la UE, pero se resuelve en un registro y no en un archivo: la lista de confianza del país donde está establecido el proveedor.
¿Por qué no se puede leer “cualificado” en el propio sello de tiempo?
Un token de sello de tiempo emitido conforme a RFC 3161 puede llevar un identificador de política: una cadena numérica que nombra la política que la autoridad emisora dice haber seguido. Es una autodeclaración. La escribe el emisor, nadie la contrafirma en el momento de la emisión y ningún analizador puede convertir un número en una condición jurídica.
Eso importa porque “cualificado” no es una propiedad del archivo. Es una designación que se asigna a un servicio concreto de un prestador de servicios de confianza, y se vuelve comprobable cuando ese servicio aparece en una lista de confianza nacional. Un token de un servicio que no figura en la lista puede ser técnicamente impecable y aun así no ser cualificado.
Así que, cuando un programa imprime la palabra “cualificado” en un informe, la pregunta útil es de dónde la ha sacado. Si la respuesta es “del token”, lo que tienes delante es el marketing del emisor disfrazado de resultado de verificación. Nosotros afirmamos la condición de cualificado a partir de un servicio concreto en una lista concreta, nunca a partir de lo que un token dice de sí mismo.
¿Cómo compruebas tú mismo la lista de confianza de la UE?
La Comisión Europea publica el navegador de la lista de confianza, una interfaz pública sobre las listas de confianza de los Estados miembros y la lista de listas de confianza de la Comisión. Sin cuenta, sin tarifa, sin proveedor de por medio. Elige el país donde está establecido tu proveedor, abre su entrada, busca el servicio que emite sellos de tiempo y lee su estado actual.
También hay una vía legible por máquina. La lista de listas de confianza apunta a cada lista nacional, de modo que un equipo de cumplimiento normativo puede automatizar la comprobación en lugar de repetirla a mano cada año.
Nivel de proveedor no es nivel de servicio
Aquí está la trampa. “El proveedor figura en la lista” y “el servicio que firmó mi token figura en la lista” son afirmaciones distintas, y solo la segunda vale algo. Los certificados de firma, los sellos, la autenticación de sitios web y el sellado de tiempo se listan por separado, y esas entradas no tienen por qué tener el mismo estado. Leer la cabecera del proveedor y quedarse ahí es el error más común que vemos en los cuestionarios a proveedores.
Nuestro proveedor es Disig a.s., en Eslovaquia. Cuando consultamos la lista eslovaca el 28 de julio de 2026, incluía 36 servicios de tipo TSA/QTST, todos con estado granted, y rastreamos el nuestro hasta la unidad de sellado de tiempo concreta que firma nuestros tokens. El nombre del proveedor por sí solo no nos lo habría dicho.
¿Qué te da realmente el artículo 41, apartado 2, en un litigio?
Todo el valor jurídico de la palabra descansa en una sola frase. El artículo 41, apartado 2, dice: “Se presumirá la exactitud de la fecha y hora que indique un sello cualificado de tiempo electrónico, así como la integridad de los datos a los que la fecha y hora estén vinculadas” (Reglamento (UE) 910/2014).
Son dos presunciones, entonces, no una. Se presume que la hora es exacta y que los datos vinculados a esa hora no se han alterado. Sin ella, la parte que se apoya en el documento tiene que explicar por qué se puede confiar en su fecha. Con ella, la parte que ataca el documento tiene que demostrar que el sello de tiempo es incorrecto. Quien haya visto cómo un caso se decide por una simple negativa sabe cuánto vale eso.
Léelo junto al artículo 41, apartado 1, que abarca todo sello de tiempo electrónico, cualificado o no: no se denegarán a un sello de tiempo “efecto jurídico ni admisibilidad como prueba en procedimientos judiciales por el mero hecho de estar en formato electrónico o de no cumplir los requisitos del sello cualificado de tiempo electrónico”. Es un suelo, por tanto, y no una ventaja. Admisible no es lo mismo que convincente. El artículo 41, apartado 3, añade que un sello de tiempo cualificado emitido en un Estado miembro se reconoce como cualificado en todos ellos.
Fíjate en lo que la presunción deja intacto. No dice nada sobre la autoría, el consentimiento ni si el contenido es correcto. Un contrato con fecha anterior falsa y sellado hoy se convierte en un contrato con fecha anterior falsa y un registro fiable de que existía en esa forma desde hoy. Útil, pero no prueba que el acuerdo se hiciera cuando dice. El planteamiento honesto es estrecho: este archivo exacto existía como muy tarde en este momento, con una presunción que tu contraparte debe superar. Las cuestiones de identidad corresponden a las firmas, y nuestra visión general jurídica explica dónde encajan.
¿Qué requisitos impone el artículo 42?
El artículo 42, apartado 1, fija tres condiciones acumulativas que debe cumplir un sello de tiempo antes de poder llamarse cualificado. En resumen (Reglamento (UE) 910/2014):
vincula la fecha y la hora a los datos de forma que sea improbable que estos se alteren sin que se detecte;
se basa en una fuente de tiempo exacta vinculada al Tiempo Universal Coordinado;
está firmado o sellado por el prestador cualificado de servicios de confianza mediante una firma o un sello electrónico avanzados, o por un método equivalente.
Dicho claramente: el reloj debe estar atado al UTC y no a lo que crea la máquina emisora, y el prestador tiene que respaldar el resultado con su propio peso criptográfico. Cambia un solo byte y el vínculo ya no coincide, por eso una captura de pantalla de las propiedades de un archivo no es lo mismo.
Una corrección que conviene llevar a un escrito. El artículo 42 contiene los requisitos; el artículo 41, el efecto jurídico. Varias guías publicadas atribuyen la presunción al artículo 42, que es el artículo equivocado para citar en un escrito procesal. También existen normas de apoyo, en especial ETSI EN 319 421 y EN 319 422, pero la presunción reside en el artículo 41, apartado 2.
¿Sale tu documento del edificio cuando lo sellas?
No, y para quien tenga un deber de confidencialidad eso debería zanjar el asunto. RFC 3161 define una solicitud que lleva una huella del mensaje: un hash de los datos y nada más. El documento nunca llega a la autoridad de sellado de tiempo. Lo que vuelve es un token firmado con un número de serie, la hora según la autoridad y ese mismo hash otra vez.
Un hash no se puede recorrer al revés. A partir de la huella, la autoridad no puede reconstruir una frase, el nombre de un cliente, una cifra ni un nombre de archivo. Solo sabe que alguien pidió un sello de tiempo sobre datos de una longitud fija. El secreto profesional y la confidencialidad quedan intactos.
De ahí se sigue una consecuencia. Como la prueba se vincula a bytes exactos, tienes que conservar el archivo exacto. Reexportar el PDF o pasarlo por una conversión produce un hash distinto y el token deja de coincidir. Archiva lo que sellaste, no una versión posterior.
¿Qué significa realmente la marca verde de Adobe Reader?
Menos de lo que se suele suponer. Un indicador válido te dice que la firma criptográfica del documento se verifica, que el lector considera fiable el certificado que la respalda según las listas de confianza que ese lector lleva y que el archivo no ha cambiado desde que se aplicó la firma. No te dice que el contenido sea cierto ni que la persona citada en el documento haya aceptado nada.
Cuando interviene un sello de tiempo de documento y no una firma personal, nadie ha firmado en el sentido habitual: una autoridad dio fe de un momento, no del consentimiento de una parte. Los lectores muestran ambos con una iconografía tranquilizadora parecida, y por eso se pierde la distinción. Además, la decisión de confianza corresponde al programa: una marca verde refleja la configuración propia de ese lector, no una conclusión conforme a eIDAS.
¿Cómo se compara esto con hacerlo tú mismo en Adobe Acrobat?
Acrobat puede aplicar un sello de tiempo de documento, pero no lo proporciona. Tú lo apuntas a un servidor de sellado de tiempo, así que si el resultado es cualificado depende del servicio que elijas y de si lo comprobaste antes en la lista de confianza.
En qué se diferencian | Acrobat con tu propio servidor de sellado de tiempo | Sello de tiempo cualificado en PDFengine |
|---|---|---|
Quién elige la fuente de tiempo | Tú, al introducir la URL de un servidor | Fija: Disig a.s., cuyo servicio de sellado de tiempo tenía estado granted cuando lo comprobamos |
Si el resultado es cualificado | Solo si ese servidor pertenece a un servicio cualificado | Resuelto de antemano a partir de la entrada de la lista de confianza |
Qué necesitas primero | Una suscripción (consulta los precios de Adobe) y acceso a un servicio de sellado de tiempo | Una cuenta de pago, puntual o premium, con credits; 20 credits por sello |
Límites prácticos | Lo que permita tu propia configuración | Un PDF cada vez, de hasta 50 MB |
¿Puede un adversario verificarlo sin el proveedor? | Sí, los tokens RFC 3161 se leen con herramientas estándar | Sí, el mismo estándar |
Ninguna de las dos columnas es la respuesta correcta en todos los casos. Si tu despacho ya usa Acrobat y compra sellos de tiempo a un proveedor cualificado, sigue así. El sentido de la tabla es más acotado: tu software no determina la condición de cualificado, y tu factura tampoco.
Preguntas frecuentes
¿Tengo que enviar mi documento a la autoridad de sellado de tiempo?
No. RFC 3161 envía solo una huella del mensaje, es decir, un hash del archivo. El documento nunca sale de tu entorno y la autoridad no puede reconstruir su contenido a partir del hash que recibe.
¿Puedo poner un sello de tiempo a un PDF que me ha enviado otra persona?
Sí, y a menudo es sensato. Entiende lo que obtienes: una prueba de que este archivo exacto existía en este estado exacto desde el momento en que lo sellaste. No dice nada del período anterior, así que sellar el material entrante al recibirlo es mejor que hacerlo cuando ya ha empezado un litigio.
¿No puedo comprobar simplemente la fecha de creación del PDF?
No para nada que se discuta. Las fechas de creación y modificación dentro de un PDF son campos de metadatos corrientes y se pueden reescribir sin conocimientos especiales. Un sello de tiempo funciona porque el registro está fuera del archivo, con la firma de un tercero encima.
¿Un sello de tiempo cualificado es lo mismo que una firma electrónica cualificada?
No, y responden a preguntas distintas. Una firma trata de quién se comprometió con un documento. Un sello de tiempo trata de cuándo existía un conjunto concreto de bytes y de si ha cambiado desde entonces. El artículo 41, apartado 2, da al sello de tiempo su presunción de hora exacta y datos íntegros, y ahí se detiene.
¿Qué pasa con mi prueba si el proveedor desaparece?
Un token RFC 3161 es un archivo autónomo, así que un tercero puede comprobarlo con herramientas estándar y no con el software del emisor. Conserva el archivo sellado y la cadena de certificados junto a él, y la verificación seguirá siendo posible aunque el proveedor original ya no esté en activo.
¿Quién puede usar la herramienta de sellado de tiempo de PDFengine y cuánto cuesta?
La herramienta está abierta a cuentas de pago, puntuales o premium, y cada sello cuesta 20 credits por un único PDF de hasta 50 MB. Las cuentas gratuitas y de prueba no tienen acceso. Los paquetes de credits y los planes figuran en la página de precios.
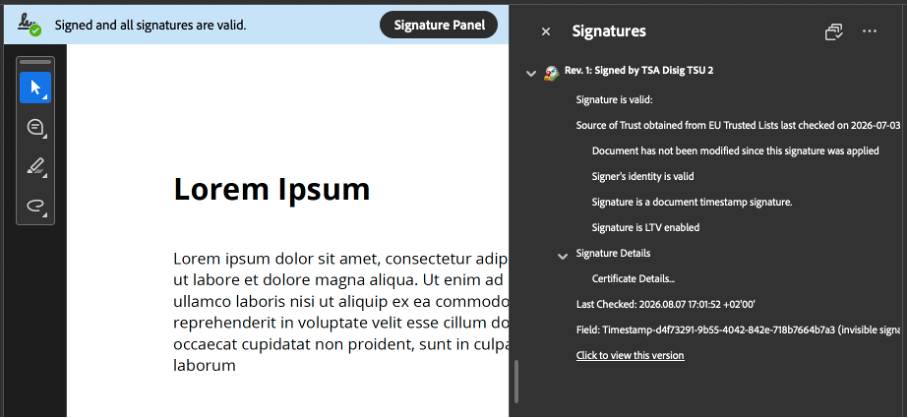
Una línea de ese panel merece una nota al pie. Acrobat indica “Signature is LTV enabled”, pero ese veredicto procede de sus propias listas de confianza y no de datos dentro del archivo: este PDF no incrusta información de revocación. Adobe documenta que la misma firma puede tener LTV habilitado en un equipo y no en otro. No cambia nada de la marca verde, pero sí significa que un validador sin la lista de confianza de la UE puede llegar a una conclusión distinta.
Compruébalo tú mismo y luego decide
Si te llevas un solo hábito de aquí, que sea la comprobación de dos minutos. Abre el navegador de la lista de confianza, busca el servicio que realmente firma tus sellos de tiempo y lee su estado. Hazlo con nosotros igual que con cualquier otro: nuestros sellos vienen de Disig a.s., en Eslovaquia, tipo de servicio TSA/QTST, con estado granted en la lista eslovaca cuando lo verificamos el 28 de julio de 2026. Una afirmación falsable es la única que merece la pena hacer.
Cuando quieras un sello en un PDF concreto y no una discusión de políticas, la herramienta de sello de tiempo cualificado hace exactamente eso: un PDF de hasta 50 MB, 20 credits y un token de un servicio cualificado incrustado en el archivo que recibes.
Daan van Tongeren es el fundador de PDFengine, donde creó el servicio de sellado de tiempo cualificado descrito aquí y comprobó él mismo su entrada en la lista de confianza.
Artículos relacionados
Cómo organizar tus PDF: 5 herramientas que debes conocer
Con cualquier archivo digital surge algún contratiempo: páginas giradas, archivos bloqueados, etc. P...
Convertir archivos por correo: una forma más rápida de pasar a PDF
Convertir, unir o comprimir tus archivos es ahora aún más eficiente con la conversión por correo. Ad...