Was einen Zeitstempel nach eIDAS „qualifiziert“ macht
Daan van Tongeren
PDFengine Team
Ein elektronischer Zeitstempel ist qualifiziert, wenn der Dienst, der ihn ausgestellt hat, mit diesem Status in einer EU-Vertrauensliste steht und die Anforderungen von Artikel 42 der Verordnung (EU) 910/2014 erfüllt. In der Zeitstempeldatei selbst steht darüber nichts Verbindliches. Genau diesen Punkt übergehen die meisten Anbieterseiten stillschweigend.
Das Wichtigste in Kürze
Der qualifizierte Status stammt aus einem öffentlichen Register, nicht aus der Datei. Die Richtlinienkennung (Policy Identifier) in einem Token ist die Selbstauskunft des Ausstellers.
Du kannst das in wenigen Minuten selbst prüfen, und zwar über den EU Trusted List Browser, oder du liest dieselben Daten maschinenlesbar aus der Liste der Vertrauenslisten (List of Trusted Lists) der Kommission.
Prüfe auf der Ebene des einzelnen Dienstes, nicht auf der des Anbieters. Ein Anbieter betreibt viele Dienste, und deren Status müssen nicht übereinstimmen.
Artikel 41 Absatz 2 ist der eigentliche Gewinn: Für einen qualifizierten Zeitstempel gilt die Vermutung, dass er das richtige Datum und die richtige Uhrzeit zeigt und die gebundenen Daten unverändert sind. Das Gegenteil muss deine Gegenseite beweisen.
Dein Dokument bleibt, wo es ist. Nach RFC 3161 geht nur ein Hash an die Zeitstempelstelle.
Das Wort „qualifiziert“ stammt aus dem EU-Recht, aber du klärst es in einem Register und nicht in einer Datei: in der Vertrauensliste des Landes, in dem der Anbieter niedergelassen ist.
Warum kannst du „qualifiziert“ nicht am Zeitstempel selbst ablesen?
Ein Zeitstempel-Token nach RFC 3161 kann eine Richtlinienkennung enthalten: eine Zahlenfolge, die die Richtlinie benennt, der die ausstellende Stelle nach eigener Aussage gefolgt ist. Das ist eine Selbstauskunft. Der Aussteller schreibt sie selbst, niemand zeichnet sie im Moment der Ausstellung gegen, und kein Parser kann aus einer Zahl einen Rechtsstatus machen.
Das ist wichtig, denn „qualifiziert“ ist keine Eigenschaft der Datei. Es ist eine Bezeichnung, die an einem bestimmten Dienst eines Vertrauensdiensteanbieters hängt, und sie lässt sich prüfen, sobald dieser Dienst in einer nationalen Vertrauensliste steht. Ein Token von einem Dienst, der nicht gelistet ist, kann technisch einwandfrei sein und trotzdem nicht qualifiziert.
Wenn eine Software in einem Bericht also das Wort „qualifiziert“ ausgibt, lautet die nützliche Frage: Woher stammt diese Angabe? Lautet die Antwort „aus dem Token“, dann siehst du das Marketing des Ausstellers im Gewand eines Prüfergebnisses. Wir nennen den qualifizierten Status nur auf Grundlage eines benannten Dienstes auf einer benannten Liste, nie auf Grundlage dessen, was ein Token über sich selbst behauptet.
Wie prüfst du die EU-Vertrauensliste selbst?
Die Europäische Kommission veröffentlicht den Trusted List Browser, eine öffentliche Oberfläche über die Vertrauenslisten der Mitgliedstaaten und die Liste der Vertrauenslisten der Kommission. Kein Konto, keine Gebühr, kein Anbieter dazwischen. Wähle das Land, in dem dein Anbieter niedergelassen ist, öffne seinen Eintrag, suche den Dienst, der Zeitstempel ausstellt, und lies den aktuellen Status ab.
Es gibt auch einen maschinenlesbaren Weg. Die Liste der Vertrauenslisten verweist auf jede nationale Liste, sodass ein Compliance-Team die Prüfung automatisieren kann, statt sie jedes Jahr von Hand zu wiederholen.
Anbieterebene ist nicht Dienstebene
Hier liegt die Falle. „Der Anbieter steht auf der Liste“ und „der Dienst, der mein Token signiert hat, steht auf der Liste“ sind verschiedene Aussagen, und nur die zweite ist etwas wert. Signaturzertifikate, Siegel, Website-Authentifizierung und Zeitstempel werden getrennt aufgeführt, und diese Einträge müssen nicht denselben Status tragen. Den Kopfeintrag des Anbieters zu lesen und dann aufzuhören ist der häufigste Fehler, den wir in Lieferantenfragebögen sehen.
Unser eigener Lieferant ist Disig a.s. in der Slowakei. Als wir am 28. Juli 2026 die slowakische Liste geprüft haben, enthielt sie 36 Dienste vom Typ TSA/QTST, alle mit dem Status „granted“, und wir haben unseren Dienst bis zur einzelnen Zeitstempeleinheit zurückverfolgt, die unsere Token signiert. Allein aus dem Namen des Anbieters hätten wir das nicht erfahren.
Was bringt dir Artikel 41 Absatz 2 im Streitfall tatsächlich?
Der gesamte rechtliche Wert des Begriffs steckt in einem Satz. Artikel 41 Absatz 2 lautet: „Für einen qualifizierten elektronischen Zeitstempel gilt die Vermutung der Richtigkeit des Datums und der Zeit, die darin angegeben sind, sowie der Unversehrtheit der Daten, mit denen Datum und Zeit verbunden sind“ (Verordnung (EU) 910/2014).
Es sind also zwei Vermutungen, nicht eine. Die Zeit gilt als richtig, und die an diese Zeit gebundenen Daten gelten als unverändert. Ohne diese Vermutung muss die Partei, die sich auf das Dokument beruft, erklären, warum ihrem Datum zu trauen ist. Mit ihr muss die Partei, die das Dokument angreift, zeigen, dass der Zeitstempel falsch ist. Wer schon einmal erlebt hat, wie ein Verfahren an einem bloßen Bestreiten hing, weiß, wie viel das wert ist.
Lies das zusammen mit Artikel 41 Absatz 1, der jeden elektronischen Zeitstempel erfasst, ob qualifiziert oder nicht: Einem solchen Zeitstempel darf „die Rechtswirkung und die Zulässigkeit als Beweismittel in Gerichtsverfahren nicht allein deshalb abgesprochen werden, weil er in elektronischer Form vorliegt oder weil er nicht die Anforderungen an qualifizierte elektronische Zeitstempel erfüllt“. Das ist also eine Untergrenze, kein Vorteil. Zulässig ist nicht dasselbe wie überzeugend. Artikel 41 Absatz 3 ergänzt, dass ein in einem Mitgliedstaat ausgestellter qualifizierter Zeitstempel in allen Mitgliedstaaten als qualifiziert gilt.
Beachte, was die Vermutung unberührt lässt. Sie sagt nichts über die Urheberschaft, über die Zustimmung oder darüber, ob der Inhalt stimmt. Ein zurückdatierter Vertrag, der heute gestempelt wird, ist danach ein zurückdatierter Vertrag mit einer verlässlichen Aufzeichnung, dass er ab heute in dieser Form existierte. Nützlich, aber kein Beweis, dass die Vereinbarung zu dem Zeitpunkt geschlossen wurde, den sie behauptet. Die ehrliche Aussage ist eng: Genau diese Datei existierte spätestens zu diesem Zeitpunkt, mit einer Vermutung, die deine Gegenseite widerlegen muss. Fragen der Identität gehören zu Signaturen, und unsere rechtliche Übersicht erklärt, wo diese einzuordnen sind.
Welche Anforderungen stellt Artikel 42?
Artikel 42 Absatz 1 nennt drei kumulative Bedingungen, die ein Zeitstempel erfüllen muss, bevor er qualifiziert heißen darf. Zusammengefasst (Verordnung (EU) 910/2014):
Er verbindet Datum und Uhrzeit so mit den Daten, dass eine unbemerkte Änderung dieser Daten praktisch ausgeschlossen ist;
er beruht auf einer genauen Zeitquelle, die an die koordinierte Weltzeit (UTC) gekoppelt ist;
er ist vom qualifizierten Vertrauensdiensteanbieter mit einer fortgeschrittenen elektronischen Signatur oder einem fortgeschrittenen elektronischen Siegel oder mit einem gleichwertigen Verfahren signiert bzw. gesiegelt.
Schlicht gelesen: Die Uhr muss an UTC gebunden sein und nicht an das, was der ausstellende Rechner gerade glaubt, und der Anbieter muss das Ergebnis mit seinem eigenen kryptografischen Gewicht untermauern. Ändert sich ein einziges Byte, passt die Bindung nicht mehr, weshalb ein Screenshot einer Dateieigenschaft in einer ganz anderen Kategorie liegt.
Eine Korrektur, die du in ein Memo mitnehmen solltest: Artikel 42 enthält die Anforderungen, Artikel 41 die Rechtswirkung. Mehrere veröffentlichte Ratgeber schreiben die Vermutung Artikel 42 zu, doch das ist der falsche Artikel für einen Schriftsatz. Es gibt auch begleitende Normen, vor allem ETSI EN 319 421 und EN 319 422, aber die Vermutung steht in Artikel 41 Absatz 2.
Verlässt dein Dokument das Haus, wenn du es mit einem Zeitstempel versiehst?
Nein, und für alle, die einer Verschwiegenheitspflicht unterliegen, sollte das die Sache entscheiden. RFC 3161 definiert eine Anfrage mit einem Message Imprint: einem Hash der Daten, sonst nichts. Das Dokument erreicht die Zeitstempelstelle nie. Zurück kommt ein signiertes Token mit einer Seriennummer, der Zeitangabe der Stelle und demselben Hash noch einmal.
Ein Hash lässt sich nicht rückwärts rechnen. Aus dem Imprint kann die Stelle keinen Satz, keinen Mandantennamen, keine Zahl und keinen Dateinamen rekonstruieren. Sie erfährt nur, dass jemand einen Zeitstempel für Daten fester Länge angefordert hat. Berufsgeheimnis und Verschwiegenheit bleiben gewahrt.
Eine Folge ergibt sich daraus: Weil der Nachweis an exakte Bytes gebunden ist, musst du exakt diese Datei aufbewahren. Wird das PDF neu exportiert oder durch eine Konvertierung geschickt, entsteht ein anderer Hash, und das Token passt nicht mehr. Archiviere, was du gestempelt hast, nicht eine spätere Fassung davon.
Was bedeutet das grüne Häkchen im Adobe Reader wirklich?
Weniger, als man annimmt. Eine gültige Anzeige sagt dir, dass die kryptografische Signatur über das Dokument stimmt, dass der Reader das Zertifikat dahinter nach den Vertrauenslisten, die er mitbringt, für vertrauenswürdig hält, und dass sich die Datei seit dem Anbringen der Signatur nicht verändert hat. Sie sagt nicht, dass der Inhalt wahr ist oder dass die im Dokument genannte Person irgendetwas zugestimmt hat.
Wo es um einen Dokumentzeitstempel statt um eine persönliche Signatur geht, hat im üblichen Sinn niemand unterschrieben: Eine Stelle hat einen Zeitpunkt bestätigt, nicht die Zustimmung einer Partei. Reader stellen beides mit ähnlich beruhigender Symbolik dar, weshalb die Unterscheidung verloren geht. Die Vertrauensentscheidung liegt zudem bei der Software: Ein grünes Zeichen spiegelt die eigene Konfiguration dieses Readers wider, keine Feststellung nach eIDAS.
Wie schneidet das im Vergleich dazu ab, es selbst in Adobe Acrobat zu tun?
Acrobat kann einen Dokumentzeitstempel anbringen, liefert aber keinen. Du verweist es selbst auf einen Zeitstempelserver, ob das Ergebnis qualifiziert ist, hängt also davon ab, welchen Dienst du gewählt hast und ob du diesen Dienst vorher mit der Vertrauensliste abgeglichen hast.
Worin sie sich unterscheiden | Acrobat mit eigenem Zeitstempelserver | Qualifizierter Zeitstempel bei PDFengine |
|---|---|---|
Wer die Zeitquelle auswählt | Du, indem du eine Server-URL einträgst | Fest vorgegeben: Disig a.s., deren Zeitstempeldienst bei unserer Prüfung den Status „granted“ trug |
Ob das Ergebnis qualifiziert ist | Nur, wenn dieser Server zu einem qualifizierten Dienst gehört | Vorab anhand des Eintrags in der Vertrauensliste geklärt |
Was du zuerst brauchst | Ein Abonnement (siehe die Preise von Adobe) plus Zugang zu einem Zeitstempeldienst | Ein kostenpflichtiges Konto, einmalig oder Premium, mit Credits; 20 Credits pro Zeitstempel |
Praktische Grenzen | Was dein eigener Aufbau zulässt | Ein PDF nach dem anderen, bis zu 50 MB |
Ob die Gegenseite es ohne den Anbieter prüfen kann | Ja, RFC-3161-Token lassen sich mit Standardwerkzeugen lesen | Ja, derselbe Standard |
Keine der beiden Spalten ist in jedem Fall die richtige Antwort. Wenn deine Kanzlei bereits mit Acrobat arbeitet und Zeitstempel bei einem qualifizierten Anbieter einkauft, mach weiter so. Die Aussage der Tabelle ist enger: Deine Software bestimmt den qualifizierten Status nicht, und deine Rechnung ebenso wenig.
Häufig gestellte Fragen
Muss ich mein Dokument an die Zeitstempelstelle schicken?
Nein. RFC 3161 sendet nur einen Message Imprint, also einen Hash der Datei. Das Dokument verlässt deine Umgebung nie, und die Stelle kann aus dem Hash, den sie erhält, den Inhalt nicht rekonstruieren.
Kann ich ein PDF mit einem Zeitstempel versehen, das mir jemand anderes geschickt hat?
Ja, und oft ist das sinnvoll. Wichtig ist zu verstehen, was du bekommst: den Nachweis, dass genau diese Datei in genau diesem Zustand ab dem Moment existierte, in dem du sie gestempelt hast. Über die Zeit davor sagt er nichts, deshalb ist es besser, eingehende Unterlagen bei Erhalt zu stempeln, als erst, wenn ein Streit begonnen hat.
Kann ich nicht einfach das Erstellungsdatum des PDFs prüfen?
Nicht bei allem, was strittig ist. Erstellungs- und Änderungsdatum in einem PDF sind gewöhnliche Metadatenfelder und lassen sich ohne besondere Kenntnisse umschreiben. Ein Zeitstempel funktioniert, weil die Aufzeichnung außerhalb der Datei liegt und mit der Signatur eines Dritten versehen ist.
Ist ein qualifizierter Zeitstempel dasselbe wie eine qualifizierte elektronische Signatur?
Nein, sie beantworten verschiedene Fragen. Eine Signatur sagt, wer sich auf ein Dokument festgelegt hat. Ein Zeitstempel sagt, wann ein bestimmter Satz von Bytes existierte und ob er sich seither verändert hat. Artikel 41 Absatz 2 verleiht dem Zeitstempel seine Vermutung richtiger Zeit und unveränderter Daten und geht nicht weiter.
Was passiert mit meinem Nachweis, wenn der Anbieter verschwindet?
Ein RFC-3161-Token ist eine in sich geschlossene Datei, sodass ein Dritter es mit Standardwerkzeugen prüfen kann und nicht mit der Software des Ausstellers. Bewahre die gestempelte Datei und die Zertifikatskette dazu auf, dann bleibt die Prüfung möglich, unabhängig davon, ob der ursprüngliche Lieferant noch am Markt ist.
Wer kann das Zeitstempel-Tool von PDFengine nutzen, und was kostet es?
Das Tool steht kostenpflichtigen Konten offen, einmalig oder Premium, und jeder Zeitstempel kostet 20 Credits für ein einzelnes PDF von bis zu 50 MB. Kostenlose Konten und Testkonten haben keinen Zugang. Credit-Pakete und Tarife findest du auf der Preisseite.
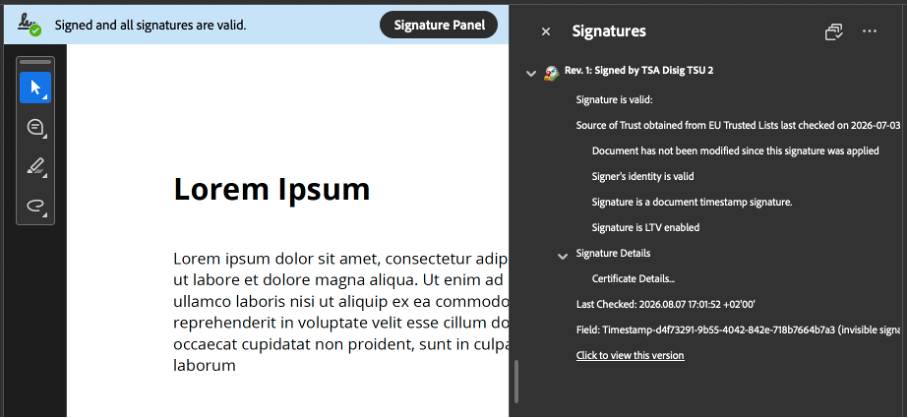
Eine Zeile in diesem Bedienfeld verdient eine Fußnote. Acrobat meldet „Signature is LTV enabled“, doch dieses Urteil stammt aus den eigenen Vertrauenslisten und nicht aus Daten in der Datei: Dieses PDF enthält keine Sperrinformationen. Adobe dokumentiert, dass dieselbe Signatur auf einem Rechner LTV-fähig sein kann und auf einem anderen nicht. Am grünen Häkchen ändert das nichts; es bedeutet aber, dass ein Prüfer ohne die EU-Vertrauensliste zu einem anderen Ergebnis kommen kann.
Prüf es selbst und entscheide dann
Wenn du aus diesem Beitrag eine Gewohnheit mitnimmst, dann die Zwei-Minuten-Prüfung. Öffne den Trusted List Browser, finde den Dienst, der deine Zeitstempel tatsächlich signiert, und lies seinen Status ab. Tu das bei uns genauso bereitwillig wie bei jedem anderen: Unsere Zeitstempel stammen von Disig a.s. in der Slowakei, Diensttyp TSA/QTST, Status „granted“ in der slowakischen Liste, als wir sie am 28. Juli 2026 geprüft haben. Nur eine überprüfbare Behauptung ist es wert, aufgestellt zu werden.
Wenn du einen Zeitstempel für ein bestimmtes PDF willst und keine Grundsatzdiskussion, erledigt das Tool für qualifizierte Zeitstempel genau das: ein PDF bis 50 MB, 20 Credits und ein Token eines qualifizierten Dienstes, eingebettet in die Datei, die du zurückbekommst.
Daan van Tongeren ist der Gründer von PDFengine, wo er den hier beschriebenen qualifizierten Zeitstempeldienst gebaut und dessen Eintrag in der Vertrauensliste selbst geprüft hat.
Ähnliche Artikel
Dateien per E-Mail in PDF umwandeln: Der schnellere Weg
Dateien umwandeln, zusammenführen oder komprimieren ist mit der E-Mail-Konvertierung noch effiziente...
Warum du deinem PDF ein Deckblatt hinzufügen solltest
Ein Deckblatt gibt deinem PDF Struktur und einen professionellen Auftritt. So nutzt du diese praktis...